Au moment de payer, un client hésitant sur la sécurité de votre boutique abandonnera son panier, quelle que soit la qualité de votre offre. Le choix et la configuration d’une solution de paiement en ligne sécurisée sont donc déterminants, à la fois pour la confiance de vos clients et pour la conformité réglementaire de votre activité. Voici ce qu’il faut savoir pour sécuriser efficacement les paiements de votre boutique en ligne.
Pourquoi la sécurité du paiement en ligne est déterminante
- Un client hésitant sur la sécurité de la page de paiement abandonne fréquemment son panier au dernier moment
- Une faille de sécurité sur les paiements expose votre entreprise à des sanctions et à une perte de confiance durable
- La réglementation impose des standards de sécurité stricts, non négociables pour tout site e-commerce
- Une expérience de paiement fluide et rassurante améliore directement votre taux de conversion final
Les solutions de paiement en ligne les plus courantes
Les passerelles de paiement bancaire
Solutions permettant d’accepter directement les paiements par carte bancaire sur votre site, généralement proposées par les banques ou des prestataires spécialisés, avec une intégration technique à votre plateforme e-commerce.
Les solutions de paiement tierces
Plateformes qui gèrent l’ensemble du processus de paiement pour votre compte, offrant souvent une intégration plus rapide et une gestion simplifiée de plusieurs moyens de paiement (carte, virement, portefeuilles numériques) depuis une seule interface.
Les portefeuilles numériques
Solutions de paiement mobile permettant un règlement en un clic depuis un smartphone, de plus en plus utilisées et appréciées pour leur rapidité, particulièrement sur les achats réalisés depuis mobile.
Le paiement fractionné
Option permettant d’étaler le règlement en plusieurs échéances, un levier de conversion significatif pour les paniers d’un montant plus élevé, de plus en plus attendu par les consommateurs.
La norme PCI DSS : un standard incontournable
La norme PCI DSS (Payment Card Industry Data Security Standard) encadre la sécurité du traitement des données de carte bancaire. Pour la grande majorité des boutiques en ligne, déléguer le traitement du paiement à un prestataire certifié PCI DSS permet de bénéficier de ce niveau de sécurité sans avoir à gérer soi-même le stockage sensible des données de carte, réduisant considérablement la complexité et la responsabilité technique.
L’authentification forte (3D Secure)
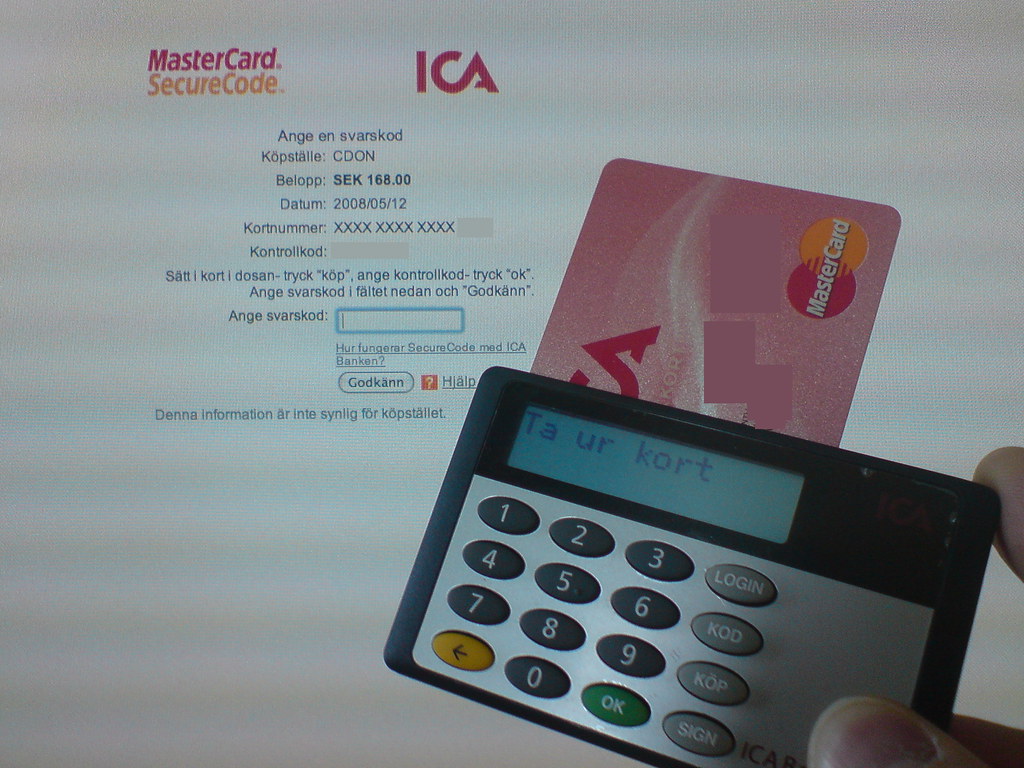
Depuis l’entrée en vigueur de la directive européenne DSP2, l’authentification forte du client (via 3D Secure, code reçu par SMS ou application bancaire) est devenue obligatoire pour la majorité des paiements en ligne au sein de l’Union européenne. Cette étape supplémentaire renforce la sécurité mais peut légèrement complexifier le parcours d’achat, d’où l’importance d’un tunnel de commande par ailleurs le plus fluide possible pour compenser cette friction nécessaire.
Rassurer visuellement le client au moment du paiement
- Afficher clairement les logos des moyens de paiement acceptés et des certifications de sécurité
- Garantir une page de paiement en HTTPS avec certificat SSL actif, visible dans la barre d’adresse du navigateur
- Proposer plusieurs moyens de paiement pour s’adapter aux préférences de chaque client
- Éviter toute redirection vers un site externe peu identifiable, qui peut éveiller la méfiance au moment critique du paiement
Choisir sa solution de paiement selon son activité
Le choix dépend du volume de transactions, du panier moyen, et des moyens de paiement attendus par votre clientèle cible. Une petite boutique démarrant son activité privilégiera généralement une solution rapide à intégrer et sans engagement initial important, tandis qu’une boutique à fort volume de ventes pourra négocier des conditions tarifaires plus avantageuses avec des solutions bancaires directes.
Le coût des solutions de paiement en ligne
La plupart des solutions de paiement facturent une commission proportionnelle au montant de chaque transaction, parfois complétée par des frais fixes mensuels selon le prestataire choisi. Il est essentiel de comparer non seulement le taux de commission, mais aussi la qualité du support technique et la fiabilité du service, des critères qui prennent toute leur importance en cas de problème sur un paiement client.
Erreurs courantes à éviter
- Négliger l’affichage des éléments de réassurance sur la page de paiement
- Ne proposer qu’un seul moyen de paiement, limitant la conversion de certains profils de clients
- Sous-estimer l’importance de la conformité PCI DSS et de l’authentification forte
- Choisir une solution uniquement sur le critère du prix, sans évaluer la fiabilité du service
FAQ — Questions fréquentes sur le paiement en ligne sécurisé
Une petite boutique doit-elle se soucier de la norme PCI DSS ?
Oui, mais en déléguant le traitement du paiement à un prestataire certifié, la conformité PCI DSS est généralement assurée sans démarche supplémentaire de votre part.
L’authentification forte fait-elle perdre des ventes ?
Elle peut légèrement ralentir le parcours, mais elle est obligatoire réglementairement et renforce la confiance globale dans la sécurité de votre boutique.
Faut-il proposer plusieurs moyens de paiement dès le lancement de sa boutique ?
Il est recommandé de proposer au minimum le paiement par carte bancaire, et d’élargir progressivement selon les préférences observées de votre clientèle.
Conclusion
La sécurité du paiement en ligne n’est pas une option pour une boutique en ligne : c’est une condition de confiance indispensable pour convertir vos visiteurs en clients, encadrée par des obligations réglementaires strictes. Choisir une solution fiable, conforme et rassurante visuellement constitue un investissement direct dans votre taux de conversion.
Vous souhaitez être accompagné dans le choix et l’intégration d’une solution de paiement sécurisée ? Découvrez nos services e-commerce et contactez notre équipe pour un devis gratuit sous 24 heures.